

Inteligencia y contrainteligencia: la delgada entre la seguridad y la privacidad
La evolución de la justicia penal y la preservación de la estabilidad estatal en el siglo XXI están intrínsecamente ligadas a la adquisición, gestión y análisis automatizado de datos masivos.
Históricamente, la fragmentación geográfica y la falta de comunicación interinstitucional generaban brechas de información que la criminalidad organizada explotaba para evadir la acción de la justicia.
En respuesta a este desafío, la adopción de la vigilancia policial basada en la inteligencia (Intelligence-Led Policing) ha reconfigurado los métodos de investigación, demostrando que la resolución de delitos complejos ya no depende de la observación visual aislada, sino de la interconexión de redes analíticas, balísticas y biométricas.
No obstante, esta transformación tecnológica introduce una tensión fundamental en el corazón de las sociedades democráticas, pues las mismas herramientas capaces de optimizar la seguridad pública albergan un potencial latente de vigilancia masiva y vulneración de los derechos humanos.
El propósito del presente artículo es examinar la efectividad de estos sistemas a partir de eventos fácticos recientes, contrastando su valor operativo con los riesgos éticos, legales y de gobernanza que plantea su despliegue, particularmente cuando los límites entre la seguridad pública ordinaria y la seguridad nacional comienzan a desdibujarse.
La dimensión operativa de esta arquitectura tecnológica quedó evidenciada tras los trágicos eventos de diciembre de 2025, cuando dos estudiantes fueron asesinados en el campus de la Universidad de Brown y, con solo dos días de diferencia, un profesor del MIT fue ejecutado en Brookline, Massachusetts.
Inicialmente, investigadores de Rhode Island, Massachusetts y New Hampshire manejaban los sucesos como fragmentos aislados de una realidad inasible, imposibilitados para demostrar un vínculo directo.
Sin embargo; la distancia jurisdiccional se acortó gracias a la sinergia entre la cooperación ciudadana y los flujos automatizados de información forense.
Un aviso civil inicial fue procesado por lectores de matrículas (LPR), transformando una sospecha genérica en el rastreo de un vehículo alquilado que cruzaba fronteras estatales hasta consolidar una dirección física en Miami para el sospechoso Claudio Neves Valente.
Paralelamente, los casquillos recuperados en Brown generaron un perfil de ADN que, a pesar de no arrojar coincidencias inmediatas en el Sistema de Índice Combinado de ADN (CODIS), permaneció indexado hasta su posterior cotejo.
Finalmente, el Sistema Nacional de Información Integrada de Balística (NIBIN) vinculó de forma automatizada el armamento recuperado con los proyectiles de ambos homicidios en cuatro laboratorios estatales, eliminando las burocráticas demoras de las solicitudes de cortesía profesional tradicionales.
Resulta paradójico que, en este caso emblemático, la vigilancia visual pasiva fuera la que menos contribuyó debido a una cobertura limitada o desactivada en el campus, demostrando que el verdadero núcleo del éxito policial contemporáneo reside en la inteligencia de datos post-delictiva y no meramente en la observación física.
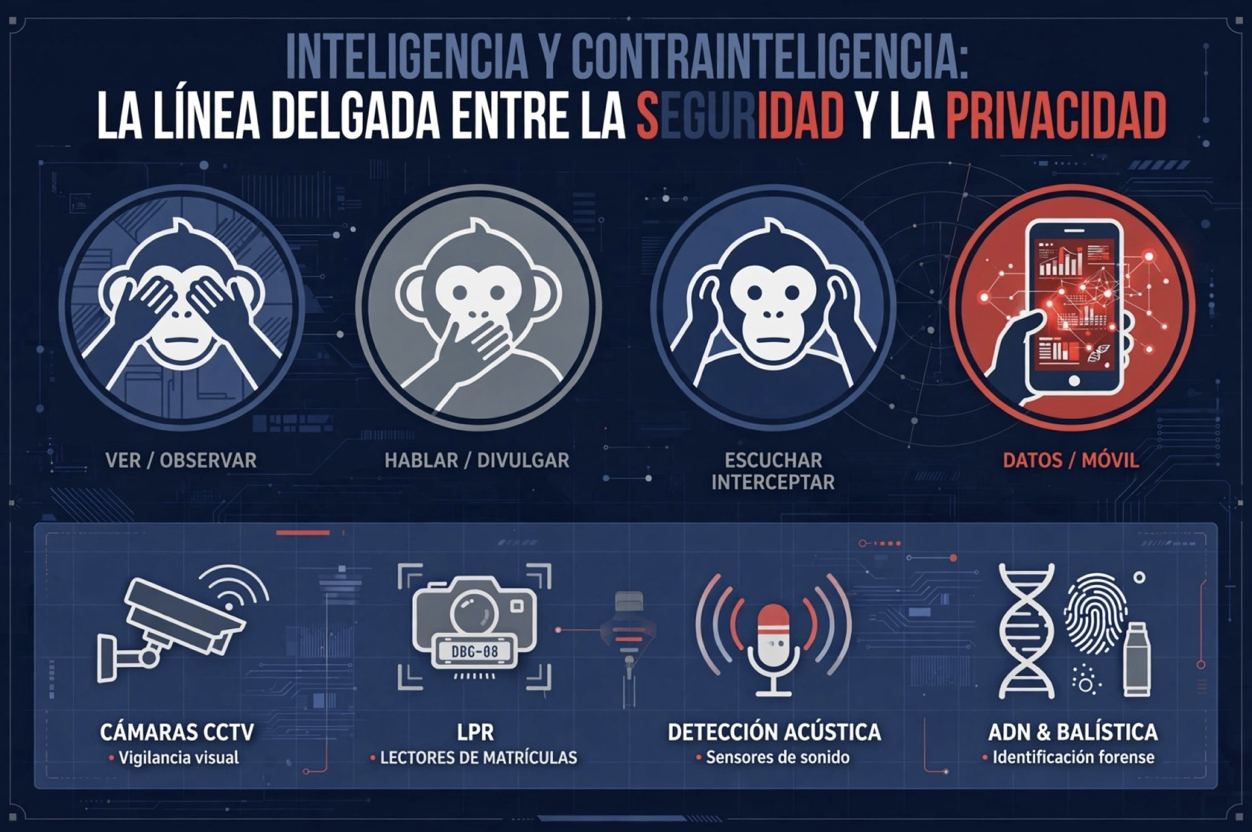
Para comprender el debate académico en torno a estas herramientas, es imperativo evitar la homogeneización de la tecnología bajo la etiqueta genérica de vigilancia, clasificando cada dispositivo según su naturaleza jurídica y alcance.
Sistemas como la tecnología de detección de disparos (GDT) operan bajo un impacto mínimo a la privacidad, capturando únicamente firmas acústicas o perfiles energéticos de detonaciones sin registrar conversaciones cotidianas.
Los sistemas LPR capturan identificadores alfanuméricos vehiculares emitidos por el Estado en vías públicas, permitiendo el rastreo histórico de patrones de movimiento sin identificar directamente las identidades de los ocupantes en primera instancia.
En el extremo más invasivo y crítico se encuentra el reconocimiento facial (FRT), el cual analiza de forma automatizada la biometría en masa para contrastarla con listas de vigilancia, planteando profundas interrogantes sobre sesgos algorítmicos, identificaciones erróneas y la normalización de una vigilancia generalizada.
Debemos tener en el radar que la ciudadanía exige con legitimidad transparencia sobre qué datos se recopilan, quién accede a ellos, cuánto tiempo se conservan y quién responde ante su uso indebido, puesto que una institución que ignora estas demandas erosiona de manera irreversible la confianza pública.
El dilema ético se complejiza de forma exponencial cuando estas tecnologías transicionan del ámbito de la seguridad pública ordinaria al terreno de la seguridad nacional y la contrainteligencia.
Mientras las agencias de orden público encargadas de hacer cumplir la ley recopilan evidencia con el fin estricto de que sea admisible ante un tribunal penal, las agencias de seguridad nacional operan bajo la premisa de la neutralización, contención y anticipación de amenazas existenciales al Estado, tales como el terrorismo, la subversión, el sabotaje, la insurgencia o el espionaje de actores estatales malignos.
En este segundo escenario, la obtención de información frecuentemente desafía los límites éticos convencionales y prescinde de la utilidad judicial, ya que el objetivo estratégico no es el arresto y posterior encarcelamiento, sino el desmantelamiento de redes de inteligencia enemigas o la protección de intereses geopolíticos esenciales.
Esta divergencia metodológica justifica, en ocasiones, el recelo y el aislamiento de la información frente a agencias federales de justicia ordinaria como el FBI o la DEA; compartir datos de seguridad nacional de manera prematura ya que podría provocar una intervención policial rutinaria que comprometa fuentes humanas clasificadas, revele capacidades tecnológicas críticas o tire por completo una investigación de contrainteligencia de largo alcance de seguridad nacional.
En ese orden de ideas; esta doctrina de seguridad nacional choca frontalmente con las libertades civiles de libre organización, reunión y creencia cuando las tecnologías se despliegan en espacios protegidos, tales como templos religiosos, mítines políticos o sedes de movimientos sociales.
Aunque el análisis de inteligencia demuestra que estos recintos pueden ser instrumentalizados por células radicales para la planificación de insurrecciones o tácticas de guerra de guerrillas, su monitorización mediante FRT o LPR genera un efecto inhibitorio que coarta el ejercicio democrático por temor a la categorización en bases de datos estatales.
Un dilema idéntico e intensamente físico ocurre durante la protección de líderes políticos o religiosos en la vía pública; toda vez que la prevención de un magnicidio exige el despliegue masivo de escaneos biométricos y análisis de tráfico en tiempo real, lo que significa que la seguridad de un solo individuo se edifica, temporalmente, sobre la suspensión práctica del derecho al anonimato de miles de ciudadanos inocentes que transitan por el mismo espacio.
Frente a este panorama, la institucionalización de salvaguardas democráticas se vuelve una urgencia impostergable; en virtud de que la protección de los derechos humanos no debe ser concebida como un obstáculo operativo, sino como el pilar fundamental que legitima la existencia misma de los sistemas de inteligencia.
Para mitigar el riesgo de una deriva autoritaria, se requiere que el desarrollo tecnológico esté condicionado por marcos legales vinculantes y transversales en los niveles federal, estatal y municipal.
Asimismo, resulta imperativo implementar un monitoreo simétrico, utilizando el potencial analítico de los mismos sistemas de datos para auditar de forma inmutable la actividad de los funcionarios, registrando quién consulta la información y bajo qué sospecha razonable.
Esto es relevante ya que la evaluación y sanción de las violaciones a la privacidad deben delegarse en unidades de supervisión administrativa totalmente independientes, dotadas de presupuestos específicos y ubicadas estructuralmente a nivel estatal o bajo el control de empresas externas de confianza, garantizando así que la tecnología continúe siendo un instrumento de protección social y no un mecanismo de opacidad y control absoluto del Estado o con un uso mal intencionado.
Derivado de lo anterior analizaremos algunos casos empíricos en Estados Unidos y en Londres para profundizar más en este tema:
En los homicidios de diciembre del 2025 en Estados Unidos relatados anteriormente, debemos reflexionar sobre las cámaras, que son el aspecto que debería tener un gran punto de interés, en razón de que los informes posteriores al tiroteo describían una cobertura limitada en el campus y un control de acceso que estaba ausente o desactivado en los lugares donde habría sido necesario.
Luego entonces, la tecnología que la mayoría de la gente imagina al pensar en vigilancia, es la que menos contribuyó en este caso para prevenirlo, alértalo o simplemente una vez consumado actuar y reaccionar con mayor rapidez, porque no estaba presente o no estaba encendida.
Es así que el tiroteo en la Universidad de Brown lo tuvo todo; cobertura nacional, cuatro laboratorios estatales, una línea telefónica para denuncias públicas e investigadores de tres estados trabajando simultáneamente, en donde la mayoría de los tiroteos en este Estados Unidos no reciben nada de eso, salvo que sea un caso de relevancia nacional.
Esa brecha no es nueva; ni en Estados Unidos y desde luego en otros países y tampoco lo es el debate sobre cómo solucionarla.
Cuando entré en las fuerzas del orden, la mayoría de las tecnologías de investigación actuales no existían, el NIBIN en México era solo un concepto ya que el sistema NIBIN como tal no opera directamente dentro del territorio mexicano, ya que es una red nacional exclusiva de los Estados Unidos; sin embargo, México implementó la misma tecnología base (el sistema IBIS) a partir de los años 2009 y 2010 y el sistema electrónico eTrace comenzó a utilizarse a nivel federal en investigaciones en México a partir del año 2008, tras la firma de un memorándum de entendimiento entre México y Estados Unidos dentro de la Iniciativa Mérida y mucha paciencia.
Actualmente el gobierno de México y los Estados Unidos fortalecieron una alianza y el eTrace como el sistema de identificación balística (IBIS) operan en México de forma paralela pero integrada, ya que ambos sistemas se han consolidado bajo un marco de cooperación binacional —reforzado recientemente mediante la iniciativa conjunta “Misión Cortafuegos: Unidos contra el Tráfico de Armas”— con el objetivo de expandir su cobertura total a las 32 entidades federativas del territorio mexicano.
Por otra parte; respecto a las alertas automáticas de disparos eran cosa de ciencia ficción, pero ahora son una realidad en los Estados Unidos.
Treinta años en este campo te enseñan a tener en cuenta dos cosas a la vez; qué puede hacer una nueva herramienta y qué requisitos deben cumplirse antes de que alguien la utilice y con qué finalidad.
Ray Guidetti escribió Stop Chasing Shooters: The Crime Gun Intelligence Architecture , un libro que presenta 13 elementos esenciales para afrontar la violencia armada, varios de los cuales se basan en las tecnologías que ahora están bajo escrutinio y las cuestiones de privacidad que eran el tema de coyuntura en aquel entonces y lo siguen siendo.
Para obtener una perspectiva académica, el Dr. Glenn L. Pierce, Ph.D., ex científico investigador principal de la Escuela de Criminología y Justicia Penal de la Universidad Northeastern, nos ofrece las siguientes observaciones:
Los avances en la adquisición, gestión y análisis de datos han impulsado importantes desarrollos en la vigilancia policial basada en inteligencia y han mejorado sustancialmente la coordinación de las fuerzas del orden a través de fronteras geográficas (ciudades, pueblos, condados, etc.), niveles de gobierno (p. ej., local, estatal y federal), unidades administrativas (p. ej., agentes de calle, detectives, unidades de homicidios, laboratorios forenses, etc.), funciones de justicia penal (p. ej., policía, fiscalía, tribunales, prisiones) y organizaciones de los sectores público y privado.
Estos avances tecnológicos, combinados con la legislación, las políticas y los enfoques institucionales, organizativos y procedimentales detallados en el documento, han reducido significativamente la delincuencia violenta en las comunidades de Estados Unidos.
Sin embargo, además de los importantes beneficios para la reducción del delito, estos sistemas de datos y análisis también conllevan un considerable potencial de uso indebido.
Derivado de lo anterior; podemos afirmar que las violaciones de los derechos a la privacidad individual o de los derechos humanos, como los programas de vigilancia masiva dirigidos a grupos específicos, se vuelven mucho más factibles si estos sistemas no se implementan y gestionan adecuadamente.
Es importante destacar que las medidas aquí desarrolladas para impulsar e institucionalizar la vigilancia policial basada en la inteligencia ofrecen una sólida guía sobre cómo implementar e institucionalizar de forma rigurosa las salvaguardias de privacidad y derechos humanos para los programas analíticos de seguridad pública en constante evolución.
En ese sentido; el plan general para institucionalizar la protección de la privacidad y los derechos humanos comienza por garantizar que las leyes, políticas y normas operativas que protegen estos derechos se implementen adecuadamente a nivel federal, estatal y local.
De esta forma; es fundamental monitorear y dar seguimiento sistemáticamente si las actividades policiales violan la privacidad y los derechos humanos, utilizando información recopilada de muchos de los mismos sistemas de datos que las fuerzas del orden utilizan para prevenir delitos.
Para garantizar que las fuerzas del orden y otras entidades organizativas cumplan con las normas de privacidad y derechos humanos, es necesario establecer nuevas unidades u organizaciones administrativas que revisen y evalúen periódicamente si se han producido violaciones de la privacidad o los derechos humanos, y que determinen las medidas necesarias para subsanar dichas violaciones.
Estas unidades de supervisión requerirán presupuestos y recursos específicos, ya que, en su mayoría, se trata de responsabilidades nuevas y muy complejas.
Asimismo, debemos garantizar que las unidades de supervisión recién creadas sean independientes y no dependan directamente de las fuerzas del orden, en el caso de México, podría ser parte de la organización perteneciente a la Comisión Nacional de los Derechos Humanos.
Además, dado que los sistemas de datos, información y análisis operan en diferentes comunidades y niveles de gobierno, las nuevas unidades de supervisión deberían estar ubicadas a nivel estatal en las comisiones estatales de los derechos humanos.
No debemos perder de vista que las mismas tecnologías que fortalecen la labor policial basada en la inteligencia pueden utilizarse indebidamente a menos que la protección de la privacidad se integre en las políticas, las operaciones, el monitoreo y la revisión.
Ahora bien; también debemos tener en cuenta que la tecnología de detección de disparos (GDT), los lectores de matrículas (LPR), los circuitos cerrados de televisión (CCTV), el reconocimiento facial (FRT) y los drones agilizan la respuesta policial y permiten descubrir pruebas que de otro modo se perderían.
Su valor es innegable; sin embargo, también lo son las preocupaciones sobre la privacidad, la eficacia, la equidad, la corrupción y vínculos con el crimen (cuando delincuentes se infiltran en las instituciones del Estado para hacer uso de esa información con fines estratégicos) y la supervisión, y estas merecen una respuesta.
La ciudadanía quiere saber qué información se recopila, quién puede consultarla, cuánto tiempo se conserva, si es precisa y quién responde en caso de uso indebido, por lo que una agencia o institución que ignore estas preguntas pierde la confianza pública.
Estas tecnologías no deben considerarse como una sola categoría; ya que el sistema LPR lee un identificador emitido por el gobierno que se muestra en público y no indica quién conducía ni quién más iba en el coche.
De igual manera; el sistema GDT detecta la firma acústica de un disparo o analiza su perfil energético, pero no vigila a las personas ni registra conversaciones cotidianas.
Por su parte el sistema CCTV vigila el espacio público y el sistema FRT compara un rostro con una lista de vigilancia, lo que plantea las preguntas más difíciles sobre sesgos, identificación errónea y vigilancia generalizada.
Derivado de lo anterior; se debe evaluar cada herramienta según su propósito, datos, capacidades, limitaciones, beneficios y potencial de mal uso, para luego, aplicar estándares de necesidad, proporcionalidad, transparencia y rendición de cuentas acordes con su función real.
Las herramientas que identifican a los delincuentes violentos, ayudan a las víctimas y resuelven los casos, pero estas herramientas deben estar reguladas, en virtud de que la seguridad pública también debe tenerse en cuenta.
Dos hallazgos marcan la pauta:
Caso uno: El Centro de Comando de la Capital de Hartford conecta aproximadamente 1300 cámaras de CCTV a un centro de operaciones con personal; los investigadores examinaron 243 investigaciones de asaltos con armas de fuego en dicho centro entre 2022 y 2023.
Cuando se encontró video relevante, la probabilidad de resolver esos casos aumentó un 442 % en comparación con los casos que no lo tenían; incluso, los videos que no capturaron el tiroteo en sí, sino solo el contexto que lo rodeaba, incrementaron las probabilidades de resolver el caso en un 345 %.
En 2024, Hartford registró su menor número de víctimas de disparos en 25 años y resolvió más del 70 % de sus homicidios.
Segundo caso: Investigadores independientes examinaron datos de disparos en Washington, D.C. y Oakland, y descubrieron que solo el 12 % de los incidentes con armas de fuego generaron una llamada al 911.
Casi nueve de cada diez disparos en esas ciudades no se reportaron a través del canal que hemos utilizado durante casi seis décadas (como la denuncia ciudadana).
Antes de que alguien argumente que una comunidad está mejor sin que se detecten los incidentes, me gustaría saber qué proponen hacer con el 88 % restante.
Generalmente un tiroteo que nadie reporta es un tiroteo que nadie investiga y es una víctima tendida en la calle sin asistencia médica, además de que es evidencia de ese delito, y probablemente de otros, que nunca se recoge ni llega a un tribunal porque la escena se contamina ya que las autoridades llegan tarde.
Estos sistemas pueden ser multiplicadores de fuerza muy eficaces, pero sin una gobernanza sólida se convierten en un lastre.
El uso responsable comienza con un propósito legítimo de seguridad pública, una política escrita, usuarios capacitados y autorizados, controles de acceso y datos seguros, verificación independiente de las pistas de investigación, límites en la retención y el intercambio de información, y consecuencias reales por el mal uso.
Pero nada de esto constituye gobernanza mientras permanece archivado; las auditorías, la supervisión, la capacitación y la evaluación periódica son la forma en que una agencia demuestra que la tecnología se está utilizando de manera legal, precisa, segura y para el propósito para el que fue adquirida.
Es importante señalar que ninguna tecnología funciona por sí sola; ya que la detección de disparos indica cuándo y dónde, una cámara puede mostrar quiénes estaban presentes y hacia dónde se dirigieron, un lector de matrículas puede detectar un vehículo que abandona la zona e indicar su próximo paradero, el NIBIN vincula las pruebas balísticas recuperadas con otros tiroteos, el eTrace permite a los investigadores reconstruir el recorrido de un arma de fuego desde el comercio legal hasta su recuperación por actividades delictivas.
Si analizamos individualmente, cada herramienta puede ser examinada en detalle, integradas en un flujo de trabajo de investigación documentado, conforman una arquitectura que logra lo que ninguna tecnología ni agencia aislada puede conseguir en un Sistema bien articulado de investigación.
Por ejemplo Newark NY instaló un sistema público de videovigilancia en 2008 y, para 2010, contaba con aproximadamente 150 cámaras en funcionamiento, los investigadores le dieron seguimiento al año y a los dos años, a los tres y cuatro, y nuevamente entre los nueve y los once.
Pero CrimeSolutions del NIJ calificó el programa de Newark como ineficaz, al no encontrar cambios estadísticamente significativos en los tiroteos.
Hartford, Connecticut también implementó cámaras y produjo el hallazgo de resolubilidad descrito anteriormente en el Resumen del caso uno y la diferencia entre estos dos programas no radica en las cámaras, en Newark tenía cámaras sin monitoreo activo, sin un centro de delitos en tiempo real, sin un flujo de trabajo de investigación documentado y sin la infraestructura necesaria, en cambio en Hartford lo tenía todo. (Tras esta investigación, Newark invirtió considerablemente en su infraestructura de centro de delitos en tiempo real y en la integración de CCTV).
Otro interesante caso lo tenemos en Chicago; que plantea la misma cuestión desde otra perspectiva y en la que un estudio de 2025 sobre sistemas de detección de disparos y cámaras reveló que la tecnología por sí sola no mejoró significativamente las tasas de resolución de tiroteos no mortales.
Los Centros de Apoyo a la Toma de Decisiones Estratégicas (SDSC, por sus siglas en inglés) de Chicago sí lo hicieron.
La presencia de los SDSC influyó significativamente en la resolución de casos en dos de los tres modelos de tiroteos no mortales que los investigadores analizaron, lo que sugiere que estos centros son una vía prometedora para convertir los resultados de diversas tecnologías en una investigación.
Misma tecnología, pero arquitectura diferente, toda vez que el monitoreo activo, el personal capacitado, la coordinación de traspasos, el seguimiento de las investigaciones, la medición y la rendición de cuentas son los elementos clave para convertir una inversión en resultados.
La estructura que permite el funcionamiento de estos sistemas es la misma que garantiza su gobernabilidad.
Ahora bien; la pregunta que toda agencia debe responder es cómo mantener su capacidad de investigación enfocada en la seguridad pública, en lugar de desviarse hacia la vigilancia general.
La retención de datos debe basarse en una necesidad real, no en la disminución del precio del almacenamiento.
El acceso requiere autenticación, una justificación explícita, un registro de auditoría, supervisión y consecuencias por el uso indebido, por lo que los sistemas compartidos deben especificar quién puede buscar datos locales y por qué.
Las políticas deben distinguir entre las búsquedas específicas basadas en casos concretos y la vigilancia exploratoria, toda vez que las herramientas de geolocalización pueden identificar vehículos presentes en la escena de un crimen, y esa misma capacidad puede rastrear a cualquier persona que se encontrara cerca.
La ubicación es igualmente importante, por ejemplo Champaign, Illinois, analizó cinco años de tiroteos y ubicó a sus lectores en las principales vías fuera de los barrios afectados.
Operativamente, es una estrategia acertada; ya que una vez que se producen los disparos y suena la alarma, rara vez se ve al tirador en el lugar, se ve el vehículo entrando o saliendo, pero además, es la opción más segura para los residentes de esas manzanas que de por si ya sufren la violencia, tampoco, deberían tener que soportar la carga de vigilancia más pesada.
El riesgo aumenta cuando una agencia combina datos de vehículos, despacho, gestión de registros, inteligencia, balística y reconocimiento facial, aquí la preocupación es acumulativa ya que los sistemas conectados pueden generar una imagen detallada de los movimientos, actividades y relaciones de una persona y los resultados automatizados también son falibles.
La lectura de una matrícula o un posible caso de reconocimiento facial son una pista para la investigación, no una prueba, y deben corroborarse antes de tomar medidas coercitivas.
Sobre el reconocimiento facial; suscita las objeciones más contundentes de todas las herramientas analizadas aquí, y es aquella en la que las reglas escritas desempeñan un papel fundamental.
Por ejemplo tras ser identificado erróneamente un trabajador social como un fugitivo, él y un defensor de la privacidad impugnaron el uso del reconocimiento facial en tiempo real por parte de la Policía Metropolitana de Londres, alegando motivos de privacidad, expresión, reunión y discriminación.
El sistema operaba desde furgonetas policiales identificadas en zonas públicas designadas, eliminaba inmediatamente las coincidencias falsas y requería la revisión de un agente antes de que nadie interviniera.
Su uso se limitaba a tres fines definidos; se crearon listas de vigilancia en torno a categorías de delitos, menos de veinticuatro horas antes de la implementación, y se eliminaron posteriormente.
El Tribunal Superior confirmó el uso impugnado, al considerar que los demandantes no habían demostrado un riesgo suficiente de discriminación racial o violación de los derechos humanos y lo que prevaleció fueron las normas documentadas que regulaban la implementación, la retención, la revisión humana y las decisiones de los agentes.
El reconocimiento facial no está exento de riesgos y su justificación reside en su propósito específico y en los controles aplicables.
Es importante tener en cuenta que los proveedores privados tienen sus propias obligaciones y los contratos deben especificar la propiedad de los datos, el acceso del proveedor, la ciberseguridad, el intercambio, la transferencia y la disposición final de los mismos al término del acuerdo.
Con independencia de lo anterior; el gobierno sigue siendo responsable de la información recopilada en nombre de la seguridad pública, independientemente de quién la aloje.
De igual manera la transparencia debe ir más allá de la simple descripción del equipo ya que los organismos deben informar por qué se inspeccionaron los sistemas, con qué frecuencia contribuyeron al resultado de una investigación y si su uso se ajustaba a la misión declarada.
La evaluación también debe ajustarse a la función real de la herramienta, toda vez que la detección de disparos se diseñó para detectar y localizar rápidamente posibles tiroteos, no para lograr la paz mundial ni reducir los tiroteos por sí sola, por lo que se debe evaluar según el tiempo de respuesta, la precisión de la localización, la asistencia a las víctimas, la recuperación de pruebas, las pistas para la investigación y las acciones posteriores a la alerta.
Una evaluación realizada en Kansas City reveló que los agentes que respondieron a las alertas de detección de disparos llegaron más rápido, se detuvieron más cerca del lugar reportado, recuperaron más armas de fuego y recolectaron aproximadamente un 30 % más de evidencia balística NIBIN en el área cubierta.
La notificación más rápida y la información de ubicación más precisa también brindaron a los agentes tiempo adicional para encontrar a las víctimas heridas y proporcionarles ayuda que podría salvarles la vida.
La prueba para cualquiera de estas herramientas es la misma.
¿Detectó, localizó, captó imágenes y se conectó como prometió?
¿Permitió que los agentes llegaran al lugar correcto más rápido, mejoró la recuperación de pruebas, generó más información sobre armas de fuego utilizadas en delitos, ayudó a detener a los delincuentes armados antes de que pudieran causar más daño y salvó vidas?
Esa es la promesa que estas tecnologías ofrecen a la comunidad, pero la capacidad por sí sola no basta, ya que una agencia debe estar preparada para demostrar la necesidad, los resultados, la moderación y la rendición de cuentas, en virtud de que la confianza pública es fundamental para el buen funcionamiento de un programa de inteligencia sobre armas de fuego utilizadas en delitos.
Un jefe que lea esto quizás quiera saber cómo se ve en papel. Aquí hay una estructura de cinco puntos para un programa de inteligencia que equilibra la necesidad de investigación, la privacidad y la rendición de cuentas.
- Una política de despliegue por escrito que indique dónde se puede colocar el equipo y que especifique el propósito de seguridad pública documentado para cada ubicación. Esto evita que la colocación parezca arbitraria, y la colocación arbitraria es lo primero que se le preguntará.
- Un calendario de retención que fija cuánto tiempo se conservan los datos antes de que se eliminen automáticamente. Entre treinta y noventa días, salvo que haya una investigación en curso, es el plazo habitual para la mayoría de los programas que se consideran seguros. El almacenamiento es económico hoy en día, razón por la cual el límite debe estar documentado y aplicado por el sistema, en lugar de dejarse a la discreción de alguien en la consola.
- Controles de acceso que restringen quién puede realizar consultas o recuperar información, y se requiere una justificación documentada para cada solicitud.
- Un registro de auditoría que documenta cada acceso, búsqueda, recuperación y difusión, para que un supervisor o un organismo de supervisión pueda ver quién consultó qué y por qué.
- Prohibiciones explícitas , por escrito, que impidan el uso de estos sistemas para monitorear protestas legales, observancias religiosas, reuniones políticas u otras actividades protegidas, en ausencia de autorización legal y un propósito legítimo de aplicación de la ley.
Ahora bien; con independencia de esta lista, analicemos un caso particular para profundizar sobre estas reflexiones ya que entre enero y mayo de 2026, un agente de patrulla del Departamento de Policía de Shively, Kentucky, presuntamente realizó 2,048 búsquedas de matrículas de dos vehículos registrados a nombre de su exnovia.
Ella no estaba siendo investigada por ningún delito, pero en el campo donde el sistema le pregunta al agente el motivo de la búsqueda, presuntamente seleccionó “investigación de drogas o estupefacientes” en 2,048 ocasiones.
Se alega que 241 de esas búsquedas se realizaron mientras tenía una orden de alejamiento vigente, en agosto de 2026, fue acusado de mala conducta oficial y acceso ilegal a un sistema informático.
No es un caso aislado, ¿se imaginan un operador corrupto operando para narcoterroristas?
En Estados Unidos se han documentado 66 incidentes en los que agentes utilizaron lectores de matrículas para rastrear intereses sentimentales, la mayoría desde 2024, y afirma que esta cifra es casi con toda seguridad baja.
¿Cuántos políticos, empresas de detectives privados, delincuentes o sujetos externos podrán corromper a funcionarios que operan estas herramientas para obtener información con fines totalmente distintos, malignos o ilegales?
En Milwaukee, un agente realizó más de 170 búsquedas sobre una mujer con la que salía y sobre su exnovio durante aproximadamente dos meses; en Menasha, Wisconsin, otro realizó cinco búsquedas para rastrear a una exnovia.
Departamentos de policía de Georgia, Florida, Kansas, Texas y California han despedido o acusado a agentes por la misma conducta, en un caso de este año, un agente utilizó el sistema para ayudar a un maltratador a localizar a la persona a la que había maltratado. En América Latina ¿Cuántos operarán para el crimen organizado?
Debemos tener en cuenta que los controles de acceso con justificación documentada, fallaron en primer lugar por diversas razones, por ejemplo el agente de Shively era un usuario autorizado con una cuenta autorizada, pero el sistema le pidió que indicara un motivo y él lo hizo, sin embargo era mentira, y fue aceptada 2,048 veces.
Este es el error que se comete al redactar las políticas; exigir una justificación genera un registro, no una denegación, funciona a posteriori, y solo si alguien lo impugna posteriormente.
Por otro lado; el registro de auditoría, es la admisión más difícil, toda vez que el registro estuvo completo y fue preciso todo el tiempo, registró cada una de las 2,048 búsquedas, con fecha, matrícula y motivo, y durante cinco meses permaneció inactivo porque nadie lo leyó.
El Instituto para la Justicia de Estados Unidos descubrió que la mayoría de los casos documentados salieron a la luz porque una víctima presentó una denuncia o un periodista hizo una pregunta, no porque una agencia auditara a su propio personal.
Luego entonces; lo que finalmente puso fin a las búsquedas de Shively fue una herramienta de auditoría automatizada que marcó el volumen como anormal y el agente fue arrestado al día siguiente.
Un registro de auditoría que nadie lee no es una garantía; es evidencia, recopilada con anticipación, de un abuso que siguió su curso.
El fallo no se debe a que la agencia utilice un sistema inadecuado, sino a que un funcionario autorizado, dentro de un sistema correctamente implementado, hiciera exactamente lo que el sistema le permitía durante cinco meses, mientras que todos los controles funcionaban a la perfección.
Luego entonces; alguien tiene que revisar el registro, la revisión automatizada de los patrones de búsqueda, con alertas sobre anomalías de volumen y de sujetos repetidos a un supervisor designado con una periodicidad fija.
Si se pierde la confianza del público, la misma tecnología adquirida para hacer más segura a la comunidad se convierte en la prueba que pone en tela de juicio todo el programa.
Si se mantiene esa confianza, la tecnología cumplirá su función, si se da por sentada, se ignoran las preguntas legítimas o se permite que alguien abuse del sistema, la agencia puede perder tanto las herramientas como el apoyo de la comunidad.
No omito señalar que también el debate sobre las tecnologías de vigilancia suele simplificarse bajo la premisa de la justicia penal; recopilar pruebas, identificar a un sospechoso y presentar un caso sólido ante un tribunal de justicia, sin embargo, existe un ecosistema paralelo donde estas mismas herramientas operan bajo una doctrina jurídica y operativa completamente distinta, la seguridad nacional.
Mientras que las agencias de seguridad pública (policías locales, estatales o agencias federales como el FBI o la DEA en sus funciones criminales) recopilan datos con el fin estricto de que sean admisibles en un juicio penal, las agencias de seguridad nacional operan bajo la premisa de la neutralización, contención y anticipación de amenazas existenciales al Estado.
Esta distinción genera un choque metodológico y ético profundo:
Inadmisibilidad Operativa: En el ámbito de la seguridad nacional, las tecnologías se emplean a menudo mediante métodos que rozan o desafían los límites de la ética convencional. Dado que el objetivo final no es encarcelar a un terrorista, un saboteador o un actor estatal maligno (espía), sino desmantelar su red o proteger un interés geopolítico, la información obtenida no requiere cumplir con las reglas de evidencia de los tribunales.
El Recelo Interagencial (Ruptura de la Interoperabilidad): Compartir datos de seguridad nacional con agencias de justicia ordinaria (como el FBI o la DEA) puede resultar contraproducente. Si una agencia de seguridad pública interviene precipitadamente para realizar un arresto rutinario basándose en datos compartidos, podría comprometer fuentes humanas, revelar capacidades tecnológicas clasificadas o “tumbar” una investigación de contrainteligencia de largo alcance que buscaba un objetivo estratégico mayor. En este nivel, el aislamiento de la información es una necesidad de Estado.
El dilema ético se agudiza cuando estas tecnologías se despliegan en espacios protegidos por los derechos fundamentales de libre asociación, reunión y libertad de culto.
El análisis de inteligencia demuestra que templos religiosos, mítines políticos o sedes de organizaciones civiles pueden ser instrumentalizados por actores radicales para planificar actos de terrorismo, subversión, sabotaje, insurgencia o guerra de guerrillas.
El Estado se encuentra aquí ante una paradoja de difícil solución:
La Necesidad de Vigilancia: Dejar estos espacios en un punto ciego por respeto irrestricto a la privacidad puede permitir la incubación de amenazas críticas para la supervivencia de la nación.
El Riesgo de Deriva Autoritaria: Implementar Reconocimiento Facial (FRT) o Lectores de Matrículas (LPR) de manera persistente en estas áreas choca frontalmente con las libertades civiles, generando un “efecto inhibitorio” (chilling effect) donde los ciudadanos temen ejercer sus derechos democráticos por miedo a ser catalogados en bases de datos de contrainteligencia.
Este dilema no solo es abstracto, sino intensamente físico; por lo que si consideremos el despliegue tecnológico necesario para proteger a un líder político o religioso de alto perfil en la vía pública y el uso masivo de cámaras de alta resolución con FRT y lectores LPR que son indispensable para detectar perfiles sospechosos y prevenir un magnicidio o un atentado masivo el Estado se ve obligado a desposaer colateralmente de su anonimato y privacidad a miles de ciudadanos que transitan por el mismo espacio público.
La seguridad del líder se edifica, temporalmente, sobre la suspensión práctica de los derechos de privacidad de la multitud.
Podemos concluir que el análisis del escenario contemporáneo demuestra que la tecnología aplicada a la inteligencia y la seguridad nacional no es un recurso opcional, sino un instrumento indispensable para la supervivencia del Estado y la protección ciudadana frente a amenazas asimétricas y criminales interestatales.
Prohibir o desmantelar estas herramientas en nombre de la privacidad dejaría a las instituciones ciegas ante fenómenos como el terrorismo, la subversión o el homicidio serial.
Por lo tanto, el verdadero desafío democrático no radica en rechazar la tecnología, sino en someterla a una gobernanza estricta.
Para resolver este dilema y garantizar que el uso de estos sistemas respete los derechos humanos y la privacidad, se deben consolidar tres opciones operativas urgentes:
Privacidad por diseño (Privacy by Design): Configurar los algoritmos y bases de datos (como el FRT y LPR) con límites técnicos automatizados, asegurando que la información de ciudadanos inocentes se destruya de forma inmediata y que solo se activen alertas ante perfiles de riesgo con orden judicial previa.
Trazabilidad simétrica e inmutable: Utilizar la misma tecnología analítica para vigilar a los vigilantes. Todo acceso a datos debe generar un registro digital imborrable que certifique quién, cuándo y por qué consultó la información, penalizando con severidad el uso espurio.
Supervisión externa e independiente: Retirar el control absoluto de estas tecnologías de las manos del poder político y policial ordinario, delegando su auditoría a agencias estatales autónomas o consorcios civiles externos, dotados de recursos propios para castigar los excesos.
En última instancia, la seguridad de una nación no tiene por qué edificarse sobre el sacrificio de sus libertades civiles y la implementación de un modelo de control externo, transparente y técnicamente auditable es la única vía para asegurar que las herramientas diseñadas para defender a la sociedad no se conviertan, eventualmente, en el mecanismo de su propia opresión.


